Лучшие ИИ для код-ревью и поиска ошибок
Шесть ИИ-инструментов, которые читают чужой код и находят в нём ошибки: от бота, который комментирует каждый pull request, до сканера уязвимостей. Разбираем, что каждый находит хорошо, где шумит впустую и как встроить его в ревью так, чтобы люди не перестали читать код сами.
Что ИИ умеет в ревью, а что — нет
Хорошее ревью держится на правилах, которые мы описывали в подборке правил полезного код-ревью: маленькие изменения, понятное описание, проверка поведения, а не запятых. ИИ в этом процессе хорош ровно там, где человеку скучно: он не устаёт на сотой строке, замечает забытую обработку ошибки, несовпадение типов, копипасту с не переименованной переменной и место, где новый код обходит существующую проверку. Он же плохо понимает, зачем изменение нужно, и не знает, что в вашем проекте считается нормой.
Мы сравнивали шесть вещей: как инструмент встраивается в процесс (комментирует pull request сам или ждёт, пока в него вставят фрагмент), насколько глубоко разбирает логику, а не стиль, можно ли объяснить ему правила проекта, сколько шума он производит, что происходит с кодом, который он видит, и есть ли у него настоящие минусы. Последнее важно: инструмент, который «почти всегда прав», опаснее того, который ошибается заметно, потому что ему перестают проверять.
Общее правило для всех шести: замечание ИИ — это повод посмотреть, а не команда исправить. Кнопка «применить предложение» в pull request существует, чтобы ускорить правку, которую вы уже прочитали и с которой согласны. Доступность зарубежных сервисов и оплату стоит проверять на сегодня: часть из них недоступна без ухищрений.
Лучшие ИИ для код-ревью и поиска ошибок
Claude
модель, которая объясняет, почему код неправильный, а не только где
Claude — семейство моделей Claude 5 (Opus 5, Sonnet 5, Fable 5) и Haiku 4.5 — удобно использовать для ревью в двух формах. Первая: вставить diff или файл в чат и попросить найти ошибки, объяснить неочевидные места, предложить тесты. Вторая: агент Claude Code в терминале, которому можно сказать «посмотри изменения в этой ветке относительно основной», и он сам прочитает diff, откроет затронутые файлы, найдёт места вызова и при необходимости запустит тесты, чтобы подтвердить подозрение.
Почему на первом месте. Сильная сторона — рассуждение о логике: гонки, незакрытые ресурсы, ошибки в граничных условиях, несовпадение поведения с тем, что написано в описании pull request. Claude хорошо формулирует, что именно не так и как это проверить, а не просто ставит флажок. Файл правил в репозитории учит его соглашениям проекта, и тогда замечания перестают спорить с вашим стилем. Можно настроить и автоматический отклик на упоминание в pull request на GitHub, чтобы ревью происходило без копирования кода в чат.
Минусы. Это платный инструмент, а на больших diff расход заметный. Без файла правил Claude судит по общим представлениям о хорошем коде и уверенно предлагает то, что в проекте давно решено иначе. В чате контекст ограничен вставленным фрагментом: он не видит, кто вызывает функцию, и может пропустить ошибку, заметную только по соседнему файлу. Доступность и оплату из России стоит проверить.
- Объясняет причину ошибки и способ проверки
- Через Claude Code видит проект, а не фрагмент
- Файл правил подстраивает под соглашения
- Платный, большие diff дороги
- В чате не видит соседние файлы
- Без правил спорит со стилем проекта
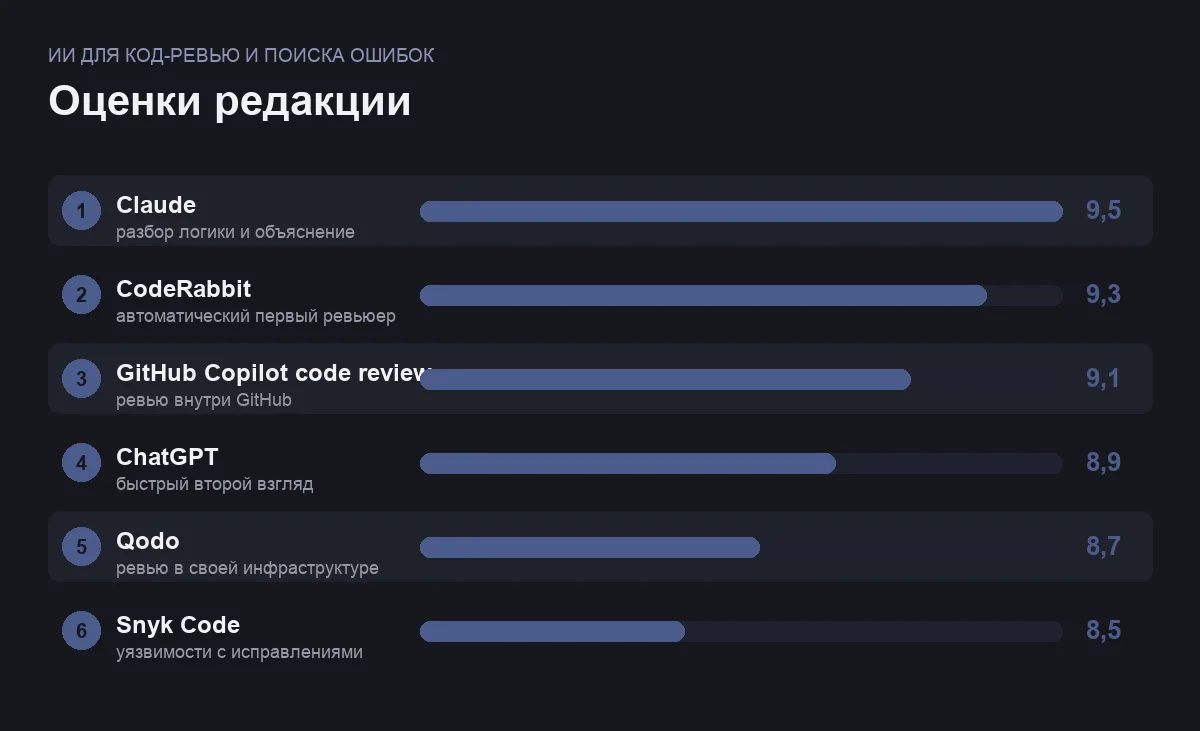
лучший инструмент для вдумчивого ревью логики и объяснения ошибок · оценка 9,5
CodeRabbit
бот, который сам комментирует каждый pull request
CodeRabbit подключается к репозиторию на GitHub, GitLab и других платформах и работает без участия человека: на каждый pull request пишет краткое описание изменений, разбор по файлам и построчные замечания с готовыми предложениями правок. С ним можно спорить прямо в комментариях, и он отвечает, а замечания, которые команда отклоняет, постепенно перестаёт повторять. Поведение настраивается файлом конфигурации в репозитории: что проверять, какие пути пропускать, какой тон использовать.
Почему второе место. Это самый законченный «первый ревьюер» в подборке: он успевает раньше живого коллеги, снимает мелочи и оставляет человеку архитектуру и смысл. Для открытых репозиториев есть бесплатный вариант, для частных — подписка; условия стоит проверить.
Минусы. Шум. По умолчанию бот пишет много, включая замечания о стиле, которые должен ловить линтер, и через пару недель команда начинает сворачивать его комментарии не читая — а вместе с ними и полезные. Настройка обязательна. Бот видит весь репозиторий, и для проекта с чувствительным кодом это отдельный разговор с безопасностью. Замечания иногда уверенно ошибочны, особенно про поведение, которое зависит от конфигурации вне репозитория.
- Работает сам, без вставки кода в чат
- Описание, разбор по файлам, построчные правки
- Настраивается файлом в репозитории
- Много шума без настройки
- Видит весь репозиторий, приватность обсуждать
- Уверенные ошибки про внешнюю конфигурацию
лучший автоматический первый ревьюер для команды с потоком pull request · оценка 9,3
GitHub Copilot code review
ревью прямо в pull request на GitHub, без сторонних ботов
Copilot можно назначить ревьюером pull request так же, как коллегу. Он оставляет комментарии к строкам с предложениями правок, которые применяются одной кнопкой, и умеет запускаться автоматически по правилам репозитория. Инструкции для ревью — что важно в проекте, на что не тратить внимание — кладутся в файл инструкций Copilot, и тот же файл читает Copilot в редакторе и в терминале.
Почему полезен. Ничего не нужно подключать: если команда уже платит за Copilot и живёт на GitHub, ревью появляется там, где уже идёт обсуждение. Для мелких pull request — исправление опечаток в логике, забытые проверки на пустое значение, несоответствие новых тестов коду — этого достаточно.
Минусы. Ревью поверхностнее, чем у лидеров: Copilot чаще замечает локальные проблемы, чем то, что новый код ломает договорённость в другом модуле. Без подписки инструмент недоступен, вне GitHub его нет. Часть замечаний — стилистика, которую дешевле отдать линтеру. Доступность подписки стоит проверить на сегодня.
- Встроен в pull request, ничего не подключать
- Правки применяются одной кнопкой
- Общие инструкции с Copilot в редакторе
- Поверхностен на межмодульных ошибках
- Только GitHub и только по подписке
- Много стилистических замечаний
лучший вариант для команды, которая уже платит за Copilot и работает в GitHub · оценка 9,1
ChatGPT
чат для разбора фрагмента, когда нужен второй взгляд прямо сейчас
ChatGPT остаётся самым простым способом получить ревью: вставить функцию или diff, спросить «что здесь может сломаться» и получить список подозрительных мест с объяснением. Он хорошо переводит чужой код на человеческий язык, предлагает граничные случаи для тестов и замечает типичные ошибки — от неверного порядка условий до утечки ресурса. Постоянные инструкции и проекты в интерфейсе позволяют один раз описать стек и соглашения, чтобы не повторять их в каждом разговоре.
Почему в подборке. Для одиночного разработчика, у которого нет коллеги-ревьюера, это дешёвый второй взгляд перед коммитом. Есть бесплатный уровень с ограничениями. Разговорный формат удобен, когда нужно не столько найти ошибку, сколько понять незнакомый код.
Минусы. Без отдельных агентных возможностей ChatGPT не видит репозиторий: он судит по вставленному фрагменту и не знает, как функция используется. Соглашения проекта он забывает, если их не повторять. Вставлять в сторонний чат чужой закрытый код нельзя — это уже не вопрос удобства, а вопрос договора с работодателем или заказчиком. Доступность и оплату стоит проверить.
- Быстрый второй взгляд без настройки
- Хорошо объясняет незнакомый код
- Есть бесплатный уровень
- Не видит репозиторий, только фрагмент
- Забывает соглашения проекта
- Закрытый код в сторонний чат — нельзя
лучший быстрый второй взгляд на фрагмент для одиночного разработчика · оценка 8,9
Qodo
ревью pull request по командам с открытым ядром
Qodo — это набор инструментов, из которых для ревью важен Qodo Merge, выросший из открытого проекта PR-Agent. Он работает в pull request по командам в комментариях: описать изменения, сделать ревью, предложить улучшения, ответить на вопрос по коду. Открытая версия разворачивается самостоятельно и работает с моделью по вашему ключу, облачная — по подписке. Рядом есть инструмент для редактора, который генерирует тесты и проверяет поведение кода.
Почему полезен. Управление по командам снижает шум: бот пишет, когда его спросили, а не на каждое движение. Открытое ядро позволяет держать ревью внутри своей инфраструктуры и выбирать модель самостоятельно — для команды с требованиями к приватности это важнее готовых кнопок.
Минусы. Линейка продуктов запутана, названия менялись, и с первого раза непонятно, что именно нужно ставить. Самостоятельная установка требует времени и своего ключа модели, качество зависит от выбранной модели. Готовые предложения по улучшению бывают шаблонными: «добавьте обработку ошибок» там, где ошибка обрабатывается уровнем выше.
- Открытое ядро, можно развернуть у себя
- Работает по командам — меньше шума
- Свой выбор модели
- Запутанная линейка продуктов
- Установка и ключи — на вас
- Шаблонные советы вне контекста
лучший вариант для ревью внутри своей инфраструктуры и по своим ключам · оценка 8,7
Snyk Code
сканер уязвимостей с подсказками по исправлению
Snyk Code — не универсальный ревьюер, а статический анализатор безопасности. Он ищет внедрение команд и SQL, обход путей, небезопасную десериализацию, захардкоженные секреты и похожие классы уязвимостей, работает в редакторе, из командной строки и как проверка в pull request. ИИ здесь нужен для двух вещей: снижать число ложных срабатываний и предлагать готовое исправление найденной проблемы, которое остаётся прочитать и принять.
Почему в подборке. Ни один из инструментов выше не заменит проверку безопасности: модель общего назначения замечает очевидную инъекцию, но систематически не пройдёт по всем путям данных. Snyk Code делает именно это, и его отчёт понятен разработчику, а не только специалисту по безопасности. Есть бесплатный уровень с ограничениями.
Минусы. Логические ошибки, неверная бизнес-логика, плохая архитектура — не его задача, и ждать от него обычного ревью бессмысленно. Ложные срабатывания остаются, и без разбора каждого команда быстро научится их игнорировать. Для команды инструмент платный, а автоматическое исправление нужно читать так же внимательно, как код агента: оно закрывает конкретную дыру, иногда ломая поведение рядом.
- Систематический поиск уязвимостей
- Понятный отчёт и предложение исправления
- Редактор, командная строка, pull request
- Не ищет логические ошибки
- Ложные срабатывания требуют разбора
- Для команды платный, исправления читать
лучший инструмент для той части ревью, которая касается безопасности · оценка 8,5
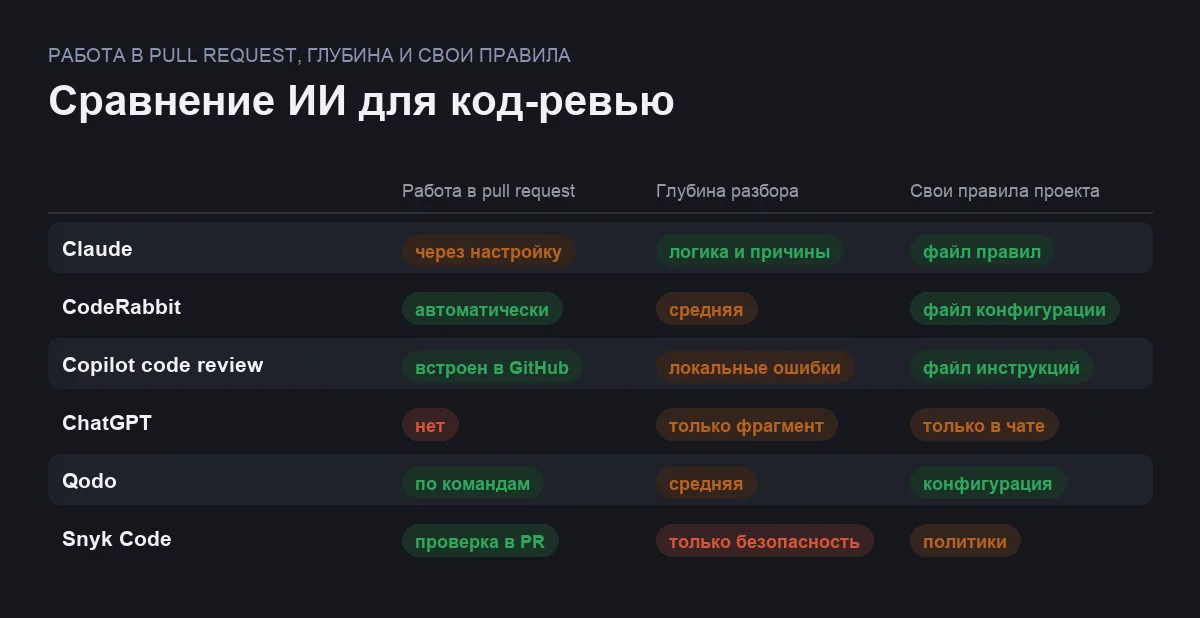
Сравнение по главному
| Инструмент | Формат | Сильная сторона | Главный минус |
|---|---|---|---|
| Claude | чат, агент, отклик в PR | разбор логики и объяснение | платный, в чате нет контекста проекта |
| CodeRabbit | бот на каждый PR | работает сам, настраивается | шум без настройки |
| Copilot code review | ревьюер в PR на GitHub | ничего не подключать | поверхностен, только GitHub |
| ChatGPT | чат с фрагментом | быстрый второй взгляд | не видит репозиторий |
| Qodo | команды в PR, своя установка | приватность и свой ключ | запутанная линейка |
| Snyk Code | сканер в IDE, CLI и PR | уязвимости с исправлениями | не для логических ошибок |
Как встроить ИИ в ревью и не испортить его
ИИ первым, человек вторым. Пусть бот снимет опечатки, забытые проверки и несоответствие тестов до того, как pull request увидит коллега. Тогда живое ревью тратится на то, что ИИ не умеет: правильно ли понята задача, не ломает ли изменение договорённость в соседнем модуле, стоит ли это вообще делать.
Читайте предложение, прежде чем применять. Готовая правка от бота выглядит убедительно и применяется одной кнопкой. Именно поэтому её нужно прочитать целиком: инструмент не знает, что функцию вызывают из трёх мест, и «исправление» в одном ломает два других. Ответственность за принятое изменение несёт тот, кто нажал кнопку, а не тот, кто предложил.
Уберите шум в линтер. Замечания о форматировании, порядке импортов и именовании должен делать линтер до ревью, а бота стоит настроить так, чтобы он молчал о стиле. Иначе полезные комментарии тонут, и команда перестаёт их читать.
Помните, что бот видит всё. Автоматический ревьюер читает репозиторий целиком, включая конфигурации и случайно закоммиченные ключи. Секреты в репозитории — проблема и без ИИ, но с ним она становится острее. Чужой закрытый код в публичный чат вставлять нельзя, что бы ни обещал сервис.
Ревью не заменяет запуск. Ни один инструмент из подборки не гарантирует, что код работает. Тесты и сборка остаются объективной проверкой, а замечания ИИ — списком мест, куда стоит посмотреть внимательнее.
Частые вопросы
Заменит ли ИИ ревьюера-человека?
Нет, но изменит его работу. Бот снимает механическую часть — опечатки, забытые проверки, несоответствие тестов — и делает это быстрее и без усталости. Человек остаётся единственным, кто понимает, зачем изменение нужно, как оно вписывается в планы команды и не противоречит ли договорённостям, которых нет в коде. Команда, отменившая живое ревью ради бота, через полгода получает код, который никто не понимает.
Почему бот пишет столько бесполезных замечаний?
Потому что по умолчанию он не знает ваших соглашений и считает важным всё. Настройте конфигурацию: исключите стиль, который ловит линтер, укажите пути, которые не нужно проверять, опишите правила проекта. У CodeRabbit и Copilot для этого есть файлы в репозитории, у Claude — файл правил. Без настройки любой из этих инструментов превращается в шум за две недели.
Безопасно ли давать боту доступ к приватному репозиторию?
Это вопрос к договору с сервисом и к политике вашей компании, а не к технологиям. Бот читает весь код, и если в репозитории лежат секреты или чужие данные, они уходят наружу. Для проектов с жёсткими требованиями подойдут инструменты, которые разворачиваются у себя и работают по своему ключу, например открытая версия Qodo. Во всех случаях сначала уберите секреты из репозитория.
Какой инструмент лучше находит уязвимости?
Специализированный сканер вроде Snyk Code: он систематически проходит по путям данных, а не замечает уязвимости попутно. Модели общего назначения находят очевидную инъекцию или захардкоженный пароль, но пропускают то, что требует отслеживания данных через несколько файлов. Разумная схема — сканер безопасности плюс обычное ревью, а не одно вместо другого.
Итог
Для вдумчивого разбора логики и объяснения ошибок лучше всего подходит Claude, особенно через агента, который видит проект целиком. Команде с потоком pull request нужен автоматический первый ревьюер — CodeRabbit или, если всё уже в GitHub и оплачен Copilot, его встроенное ревью. ChatGPT остаётся быстрым вторым взглядом для одиночки, Qodo — вариантом для тех, кому важно держать ревью внутри своей инфраструктуры.
Snyk Code стоит добавить в любом случае: безопасность общими моделями не закрывается. И какой бы инструмент вы ни выбрали, читайте его предложения так же внимательно, как код коллеги, — за принятое изменение отвечает тот, кто его принял.
Комментарии
0Будьте первым, кто ответит автору.